ネット銀行・証券・暗号資産を、家のWi-Fiからスマホのアプリで使っている40代に向けて書いています。2026年10月、PHPの大きな脆弱性のニュースがあり、私のところにも銀行アプリから一時停止と再開の案内が届きました。そこで頭に浮かんだのが「自分の家のルーターは大丈夫なのか。でも、何を見ればいいのか分からない」でした。
先に整理しておくと、PHPの問題はサービス側が対応するものです。家のルーターを点検しても、PHPの問題やアプリの不正ログインを防げるわけではありません。私はニュースをきっかけに、別件として、金融アカウントの認証と家のネットを見直しました。
家のネットを点検してみたら、機器は計3台、2段の構成でした。入口のルーター1台と、メッシュWi-Fiの親機・子機2台です。普段さわっていたのはメッシュWi-Fiの方だけで、外のネットに一番近い入口のルーターの存在を忘れていました。この記事は、2026年10月23日に私がやった順番と、つまずいた所の記録です。
この記事の前提
◆ 2026年10月23日時点の、私の家での点検の記録です
◆ 家のネット機器はNECの入口ルーター1台と、ASUSのメッシュWi-Fi(親機・子機)2台の計3台です。型番・アドレス・設定値・パスワードは載せていません
◆ 操作はスマホのアプリと、ブラウザの管理画面で行いました
◆ 設定の名前や場所は、メーカー・機種によって違います
◆ やったことはすべて私の場合です。これで安全が保証されるものではありません
この記事でわかること
- PHPの脆弱性のニュースのあと、私が最初に金融アカウントで見直したこと
- 家のネットが計3台・2段構成だったことと、入口側も点検した理由
- メッシュWi-Fiの管理画面に入れなかったときの解決と、オフにした3つの設定
- 入口のルーターで確かめた自動更新と管理者パスワード
- 私が見た5か所のチェックリスト
きっかけ|PHPの脆弱性のニュースと、届いた停止の案内
2026年10月21日、PHP本体の重大な脆弱性が公表され、修正版が出ました(PHPの公式発表・英語)。PHPは、ウェブサイトやサービスの裏側(サーバー)で広く使われている仕組みです。このとき、念のために止めたサービスがたくさんありました。
私の受信メールで確認できただけでも、次のような停止・再開の案内が来ています。
- 銀行アプリ:一時停止と再開の案内
- 第一生命の「資産形成プラス」:10月21日から停止
- CoSTORY:停止のあと再開
- エックスサーバー:管理画面やウェブメールなどを一時停止(不正アクセスではないという説明)
同じ時期に、FX会社2社から、不正アクセスに関連してパスワード変更のお願いも届きました。さらに10月22日の夜、暗号資産の取引所から「ログインがありました」という通知がスマホに来ました。
接続元が海外っぽい番号で、一瞬焦った。よく見たら、VPNを使っていた自分のログインだったんだけどね
でもPHPって銀行とかのサーバーの話だよね?家のルーターと関係あるの?
ユウジの言うとおり、PHPの件はサービス側の話で、直すのは銀行や会社の仕事です。家のルーターとは別の話です。それとは別に、私が自分の側で見直せるのは、金融アカウントのログインと、スマホがつながっている家のネットです。ニュースをきっかけに、この2つを順番に見直しました。
先にやったこと|取引所の二段階認証を、SMSから認証アプリへ
ルーターより先に、暗号資産の取引所1か所で、ログインの守りを見直しました。
1つ目は、二段階認証の切り替えです。SMSで届くコードから、認証アプリ(Google Authenticator)に変えました。SMSのコードは、電話番号を乗っ取られると、届き先ごと奪われることがあります。認証アプリなら、その手口は避けられます。ただ、認証アプリのコードも、偽のサイトに入力してしまえば使われるおそれがあり、万能ではありません。
つまずいたのは、アプリで「セットアップキーを入力」を選んだあとです。「コードの詳細」という画面になり、何を入れればいいか迷いました。名前は何でもよく、取引所が表示したキーを貼り付け、種類は「時間ベース」のままで登録できました。
もう1つ迷ったのが、バックアップコードが出たかどうか分からなかったことです。スマホをなくすと、認証アプリのコードも見られなくなります。そこで、セットアップキーを安全な場所に控えました。Authenticatorの「Googleアカウントでバックアップ」も、オンになっていることを確認しました。アプリに、雲とチェックのマークが出ています(設定の説明はGoogleのヘルプ)。
ただし、この2つが取引所のバックアップコードと同じ役目を果たすとは限りません。取引所側の復旧手段は、取引所の公式ヘルプで別に確かめる必要があります。また、セットアップキーは認証コードを作れる秘密の情報です。人に見せない場所に保管します。
2つ目は、パスキーの設定です。パスキーは、登録したサイトやアプリに結びついていて、偽のサイトでは原則使えません。パスワードのように、文字を入力して相手に渡すものでもありません(Googleのパスキーの説明・英語)。
認証アプリに切り替えたら、スマホをなくしたときに戻れる手段を同じ日に用意してください。守りを固めたつもりで、自分が入れなくなることがあります。どの方法が使えるかは、各サービスのヘルプで確かめましょう
届いたSMSが本物かどうかを公式の経路で確かめた記録は、カードのご利用確認SMSを確かめた実録に書いています(認証アプリの設定ガイドではありません)。
点検して気づいた|家のネットは計3台・2段構成だった
次に家のネットです。設定を開く前に、つながっている順番を書き出してみました。
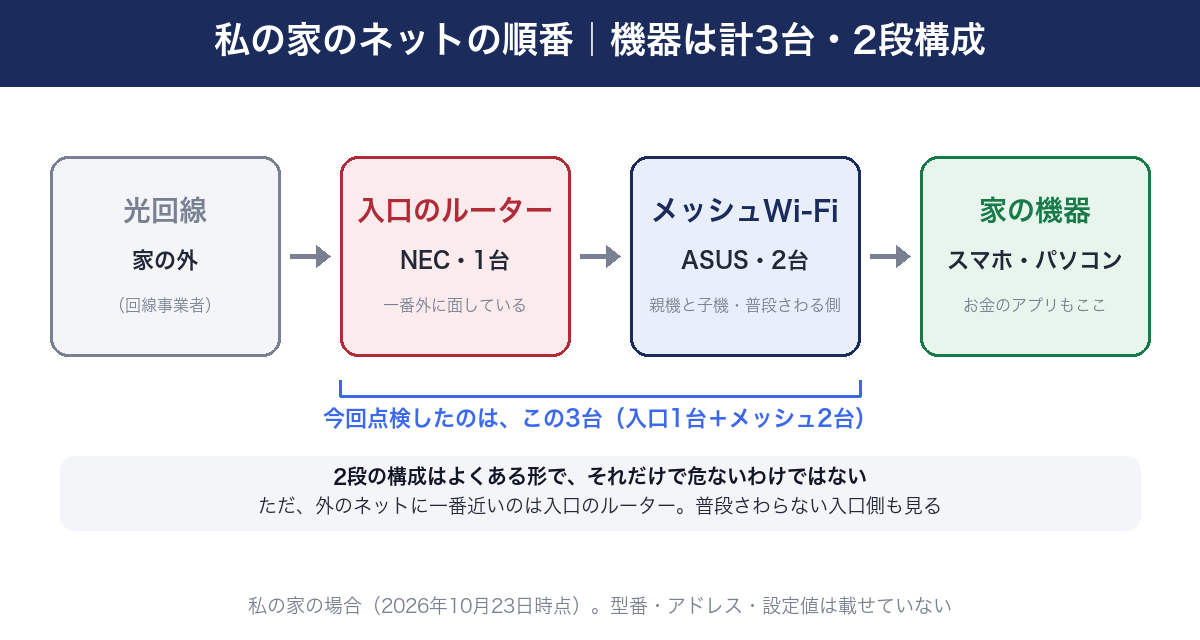
光回線のすぐ後ろにNECの入口ルーターが1台あり、その後ろにASUSのメッシュWi-Fiの親機・子機が2台。スマホやパソコンは、メッシュWi-Fiにつながっています。機器は計3台で、確認する設定のまとまりは入口側とメッシュ側の2つでした。
普段アプリでさわっていたのはASUSの方だけで、入口のルーターは置いてあることすら忘れていました。2段の構成はよくある形で、それだけで危ないわけではありません。ただ、外のネットに一番近いのは入口のルーターです。点検はこちらも要ります。
普段さわらない入口側も見る。普段さわっている機械だけを点検して安心するのが、いちばんの落とし穴です。まずは、光回線から自分のスマホまでに何台の機械があるかを数えてみてください
メッシュWi-Fi(ASUS・親機と子機の2台)の点検
管理画面に入れなかった|3回つまずいて、最後はアプリで操作
最初はパソコンのブラウザから管理画面を開こうとして、3回つまずきました。
- アドレスを全角で入れていた:「数字のアドレス(別名)」の形を、カッコごと全角でアドレス欄に入れてしまい、別の文字に化けました。管理画面のアドレスは、192.168.x.1 のような数字(初期値の例)を半角で、数字だけ入れます
- 外のサイトに飛ばされた:開くとASUSの案内用のアドレスに転送され、私のブラウザの設定(VPNや安全なDNS)がそれを外に問い合わせてしまい、つながりませんでした。https で始まる管理用のアドレスに変えたら開けました。このとき証明書の警告が出ました。ASUSの案内(英語)でも、管理画面で警告が出る場合があると説明されています。ただ、警告だけでは本物の管理画面かどうかは判断できません。私はメーカーの案内と、つないでいる先が家のルーターであることを確かめてから操作しました。確信が持てないときは、パスワードを入れずに、公式アプリやサポートで確かめます
- 初期のログイン名・パスワードで入れなかった:これは初期から変えてあったということで、良いことです。何度か間違えると、画像の文字を入力する画面が出てきます
結局、スマホの「ASUS Router」アプリ(ログイン済み)から操作しました。普段使っている側のアプリから入るのが、いちばん早かったです。
ファームウェア|2台とも2つ前の版だった
ファームウェアは、ルーターの中で動いているソフトのことです。見てみると、2台とも2つ前の版でした。アプリから2台まとめて最新に更新しました。更新中の数分間は、家のネットが切れます。
確認した2024年の重大な脆弱性の修正は、更新前の版にも含まれていました。ただ、それだけでほかの問題まで安全とは判断できないので、最新に更新しました。
見張り機能|もともとオンだった
ASUSの見張り機能(AiProtection)は、もともとオンで、セキュリティレベルは High でした。記録を見ると、悪質なサイトへの接続を8回ブロックしていました。気づかないところで働いていたことになります。
黄色の「!」が3つ|全部オフにした
アプリのセキュリティ確認の画面で、黄色の「!」が3つ付いていました。3つとも、使っていない機能だったのでオフにしました。
- WANからのWebアクセス:家の外のネットから管理画面に入るための設定で、ASUS側ではオンになっていました。ASUSは入口のルーターの後ろにあるので、外から実際に届く状態だったかは確かめていません。使っていないので、オフにしました。設定の意味はASUSの案内(英語)にあります。私が使うChromeリモートデスクトップには影響しませんでした
- WPS:ボタンを押すだけで機器をつなぐ、古い仕組みです。メッシュの子機を増やすときだけ、一時的にオンにすれば足ります
- UPnP:家の中の機器が、自分で外向きの入口を開けられる仕組みです。私はゲームをしませんし、いまのビデオ通話アプリはUPnPなしでつながっています
ほかの項目(ログイン名とパスワードの変更、WANからのping、DMZ、ポートトリガー、ポートフォワーディング)は、もともと ✓ でした。
UPnPだけ、アプリのスイッチを何度切ってもオンに戻って見えたんだよ。パソコンで確かめたら、実際には止まっていた。表示が追いついてなかっただけ
しばらく置いてから「スキャン」を押し直すと、3つとも ✓ に変わりました。スイッチが戻って見えても、時間を置いて確かめ直すと、実際の状態が分かりました。
入口のルーター(NEC)の点検|自動更新と管理者パスワード
次に、存在を忘れていた入口のルーターです。こちらはブラウザから管理画面を開きました。管理者のパスワードは、初期値から変えていなければ本体のラベルの「Web PW」欄に書いてあります。
ファームウェアは、すでに最新でした。設定を見ると「時刻指定バージョンアップ」がオンで、毎晩1時台から3時間以内に自動で更新される設定になっていました。
管理者のパスワードは、初期値から変えました。本体のラベルに書いてあるパスワードのままだと、ラベルを見た人なら誰でも入れてしまうからです。
入口のルーター自身にも、Wi-Fiの機能があります。Wi-Fiを止めるかは、つながっている機器を確かめてからです。
NECのルーターは、2026年にも脆弱性の発表が複数回(3月・5月)ありました。自分の機種が対象かどうかは、NECのセキュリティ情報で確認できます(2026年5月の技術情報の例)。
え、入口の方は勝手に更新されてたの?忘れてた方がちゃんとしてるじゃん
そうなんだよ。逆に普段さわってたASUSの方が2つ前の版だった。見てみないと分からないってことだね
ルーター点検で私が見た5か所
入口のルーター1台とメッシュWi-Fi2台、計3台を点検して、見た所を5か所にまとめました。
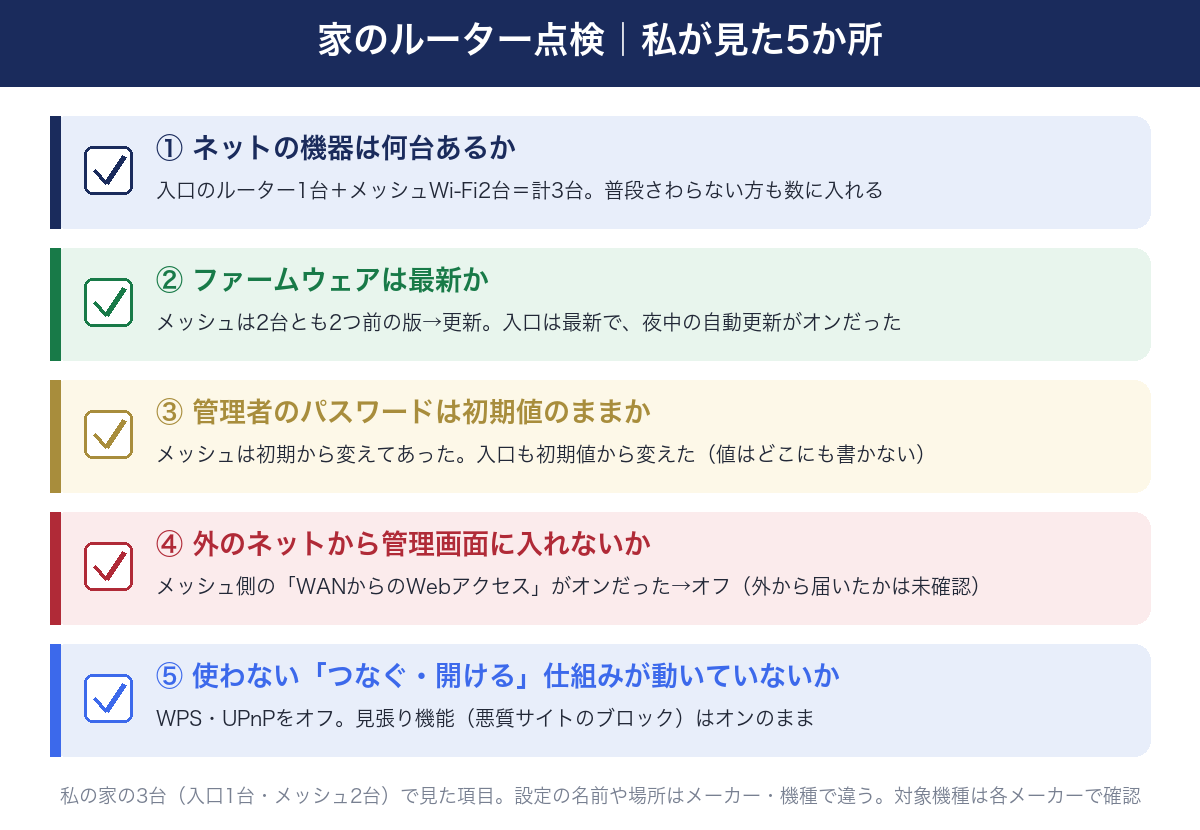
いちばん大事だったのは①の「何台あるか」です。ここを飛ばしていたら、入口のルーターは点検しないままでした。②〜⑤は、入口側とメッシュ側のそれぞれで確かめます。家庭用ルーターについては、IPA(情報処理推進機構)も注意を呼びかけています。
設定の名前や画面の場所は、メーカーや機種で違います。私の場合、メッシュWi-Fiは普段使っているスマホのアプリから見るのがいちばん早かったです。
設定をオフにする前に、その機能を何に使っていたかを一度考えてください。使っている機能を止めると、つながらない機器が出ることがあります。分からないものは、メーカーのサポートに確かめてからにしましょう
まとめ
- PHPの件はサービス側が対応する話。それとは別件として、金融アカウントと家のネットを見直した
- 取引所1か所で、二段階認証をSMSから認証アプリへ。パスキーも設定。セットアップキーは秘密の情報として控え、取引所側の復旧手段は公式ヘルプで別に確かめる
- 家のネットは計3台・2段構成だった(NECの入口ルーター1台+ASUSのメッシュWi-Fi2台)
- メッシュ側:ファームウェアを最新に、見張り機能はオンのまま、使っていないWANからのWebアクセス・WPS・UPnPをオフ
- 入口側:ファームウェアは最新で自動更新がオン。管理者パスワードを初期値から変えた。Wi-Fiは確かめてから決める
今日1つだけやるなら、これです。光回線から自分のスマホまでの間に、ネットの機器が何台あるかを数える。数えたら、型番を手元で確かめ、メーカー公式の更新情報と対象機種の情報を見ます。設定をオフにするのは、その機能を何に使っているかを確かめてからです。別のアカウントの守りの例としては、使っていないアプリから情報漏えいの通知が来たときに私がやったことも書いています。
家のネットの構成は、家ごとに違います。この記事の5か所は、考える順番の一例として使ってください。正確な設定方法や、自分の機種が脆弱性の対象かどうかは、必ず各メーカーの公式情報で確かめてください
この記事について
本記事は私個人の家のネット環境と設定の記録であり、同じ結果や安全を保証するものではありません。2026年10月23日時点の内容です。サービスの停止・再開は、私の受信メールで確認できた範囲の例です。設定の名前・場所・初期値はメーカーや機種によって異なります。脆弱性の対象機種や正しい設定方法は、必ず各メーカーの公式情報でご確認ください。特定の機器やサービスの購入・利用をすすめるものではありません。

